THÈMES
Sécurité applicative
Éléments de vigilance autour des sites, accès, interfaces et logiques de publication.
RESSOURCES ET NOTES
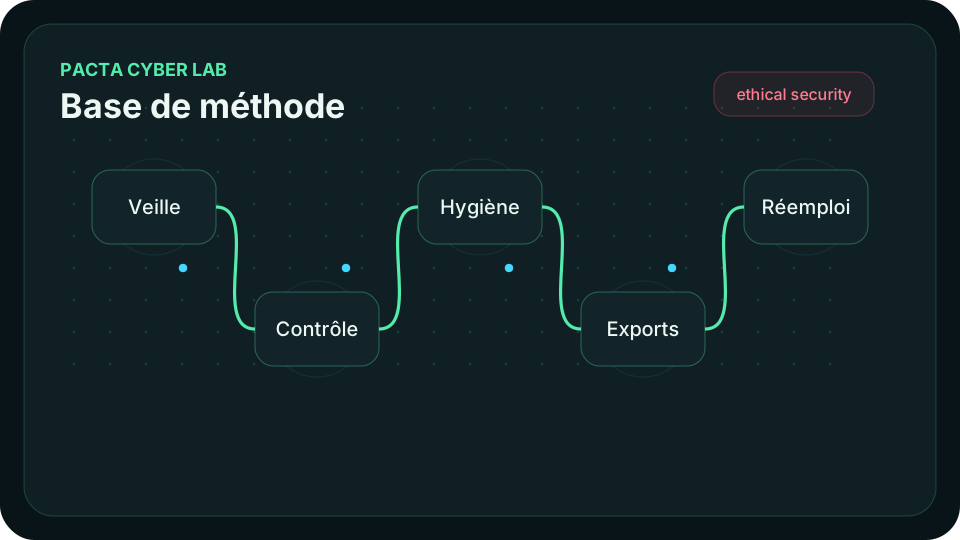
La documentation rassemble des fiches sur la surface d’exposition, les bonnes pratiques, les flux de collecte, les contrôles répétitifs, les exports exploitables et l’organisation méthodique d’un travail cyber.
RESSOURCES ET NOTES
L’objectif n’est pas de multiplier les discours vagues sur la sécurité, mais de proposer des repères utilisables : comment classer des constats, quoi surveiller, comment garder une sortie lisible et quelles tâches méritent d’être automatisées.
THÈMES
Éléments de vigilance autour des sites, accès, interfaces et logiques de publication.
Séquençage de vérifications, préparation d’observations et organisation de sorties de travail.
Emploi raisonné des informations publiques dans une logique de veille, de preuve ou d’analyse.
PRINCIPES
Formuler des contenus concrets, lisibles et utiles à court terme.
Rappeler le cadre légitime des usages, des tests et des automatisations.
Favoriser des méthodes durables plutôt qu’une dépendance à un seul outil.
RECHERCHE RAPIDE
Saisissez un terme pour afficher uniquement les fiches utiles à votre lecture.
Repérer ce qui est visible, public ou mal protégé avant qu’un incident ne révèle le problème.
Définir quelles vérifications peuvent être déléguées à un workflow sans supprimer l’analyse humaine.
Organiser les résultats, captures et observations dans des formats réutilisables.
Toujours relier les usages de test, de veille et d’automatisation à une finalité claire et éthique.
Présentez votre besoin : durcissement d’un site, sensibilisation au pentest, automatisation de contrôles, création d’outil, formation ou documentation technique.